NVIDIA giao OpenShell cho CNCF để siết an ninh agent AI
Ngày 10/11/2026, NVIDIA công bố tại KubeCon + CloudNativeCon việc đóng góp OpenShell, runtime mã nguồn mở dùng để bảo vệ và quản trị các agent AI tự trị, cho Cloud Native Computing Foundation (CNCF), đồng thời giới thiệu thêm ba thành phần mã nguồn mở mới cho nền tảng AI factory DSX.
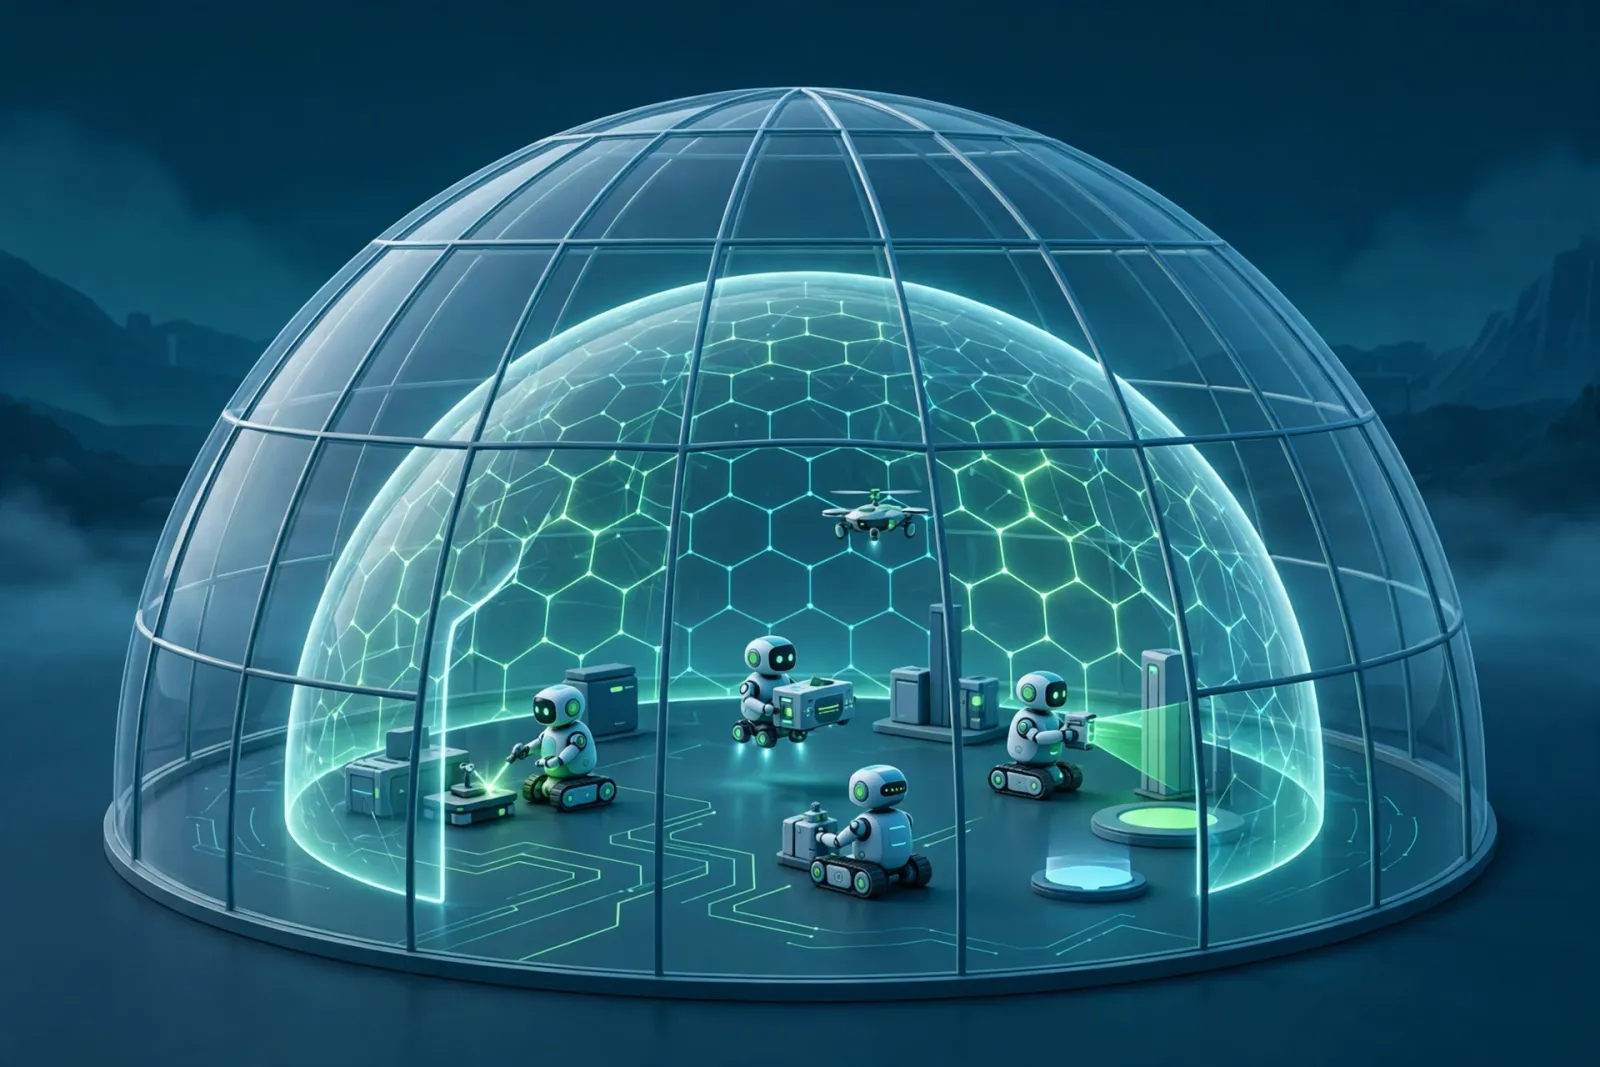
Khi các agent AI tự gọi công cụ, truy cập dữ liệu và thực thi tác vụ thay con người, câu hỏi lớn nhất không còn là chúng thông minh tới đâu, mà là ai kiểm soát được chúng làm gì. Tại KubeCon + CloudNativeCon ngày 10/11/2026, NVIDIA đưa ra một phần câu trả lời bằng cách trao hạ tầng bảo mật agent của mình cho cộng đồng mã nguồn mở.
OpenShell là gì và NVIDIA giao cho ai
NVIDIA công bố đóng góp OpenShell, runtime mã nguồn mở bảo vệ và quản trị các agent AI tự trị, cho Cloud Native Computing Foundation (CNCF). CNCF là tổ chức phi lợi nhuận thuộc Linux Foundation và là đơn vị tổ chức KubeCon, hội nghị hàng đầu của cộng đồng Kubernetes và cloud-native.
OpenShell sẽ trở thành dự án Sandbox của CNCF, được quản trị bởi chính các tổ chức đưa nó vào sản phẩm, với sự tham gia của chuyên gia bảo mật toàn thế giới. Dự án được cấp phép Apache 2.0 và đang chuyển mã nguồn từ kho của NVIDIA sang tổ chức trung lập ai-openshell, với nhóm đóng góp cốt lõi từ NVIDIA, Red Hat, Docker và Canonical.
Ông Jim Zemlin, CEO của Linux Foundation, cho biết cộng đồng cloud-native đang đối mặt với một thách thức hạ tầng mới là tạo môi trường an toàn cho agent vận hành. Theo ông, việc đưa OpenShell vào CNCF cho nhà phát triển một nền tảng chung để xây dựng và định hình cách bảo mật agent phát triển, thay vì mỗi doanh nghiệp tự loay hoay với một giải pháp riêng.
Agent AI bị siết quyền ra sao
OpenShell cho tổ chức quyền kiểm soát những gì agent AI được phép làm. Nó áp dụng các kiểm soát mang tính xác định lên hoạt động của agent khi chúng dùng công cụ, truy cập dịch vụ suy luận và thực thi khối lượng công việc, để đội ngũ vận hành có thể thực thi chính sách một cách nhất quán thay vì trông chờ vào hành vi của mô hình.
Về mặt kỹ thuật, agent chạy trong sandbox cách ly ở cấp kernel, còn chính sách khai báo bằng YAML bao phủ hệ thống tệp, mạng, tiến trình và quyền truy cập thông tin đăng nhập của nhà cung cấp. Kiến trúc mở rộng cho phép doanh nghiệp kết nối hạ tầng tính toán, nhà cung cấp suy luận, kho lưu trữ thông tin đăng nhập và công cụ giám sát của chính mình, nhờ đó áp dụng quản trị xuyên suốt các môi trường triển khai mà vẫn tích hợp với hệ thống sẵn có.
OpenShell dùng Cedar, một dự án khác của CNCF, làm ngôn ngữ chính sách. Theo NVIDIA, hàng trăm tổ chức đã đưa OpenShell vào sử dụng và dự án đã nhận hàng chục nghìn đóng góp trong chưa đầy một năm kể từ khi ra mắt, cho thấy nhu cầu kiểm soát agent đang tăng rất nhanh.
Xem thêm: Samsung và NVIDIA rút mô phỏng chip từ 18 giờ xuống 17 giây — https://thinnguyen.com/blog/samsung-nvidia-rut-mo-phong-chip-18-gio-xuong-17-giay
Chạy hàng nghìn agent mà không tốn tài nguyên
Quản trị agent chỉ là một nửa bài toán, nửa còn lại là vận hành chúng ở quy mô lớn. NVIDIA cũng đóng góp cho Agent Substrate, framework mã nguồn mở do Google khởi xướng để vận hành các khối lượng công việc agent dài hơi trên Kubernetes, đã được chấp nhận vào CNCF Sandbox.
Agent Substrate tách phiên làm việc và danh tính của agent khỏi tài nguyên tính toán đang chạy. Nhờ cơ chế tạm dừng và khôi phục môi trường agent trong chưa đầy 500 mili giây, doanh nghiệp có thể mở rộng đội agent dùng chung mà không cần giữ một máy chủ chuyên dụng cho từng phiên, qua đó giảm đáng kể chi phí hạ tầng.
NVIDIA cam kết đảm bảo Agent Substrate làm việc tốt với Dynamo, phần mềm suy luận mô hình của hãng, và KAI Scheduler, bộ lập lịch phân bổ tài nguyên cụm dùng chung. NVIDIA và Google cũng đang hợp tác tích hợp OpenShell với Agent Substrate, để doanh nghiệp có thể bảo vệ và quản trị agent xuyên suốt cả cloud lẫn hệ thống on-premises.
Ba công cụ mới cho AI factory
Bên cạnh OpenShell và Agent Substrate, NVIDIA giới thiệu ba thành phần mã nguồn mở mới cho nền tảng AI factory DSX, nhằm giúp đội ngũ triển khai, quản lý và mở rộng hạ tầng GPU trên Kubernetes dễ dàng hơn.
NVIDIA Kubernetes Engine (NVKE) và NVIDIA Kubernetes Recipes (NVKR), hiện ở bản xem trước công khai, là các khối xây dựng mã nguồn mở để cung cấp dịch vụ Kubernetes quản lý trên hạ tầng GPU, tự động hóa vòng đời cụm và cung cấp image đã ký, ghim đúng phiên bản. Nhóm đối tác đầu tiên gồm Mirantis, Netris, OpenNebula Systems, Rafay, Spectro Cloud và vCluster, cùng Firmus và SK Telecom, đã thống nhất kế hoạch tích hợp.
Thành phần thứ ba là NVIDIA Snapshot, công cụ mã nguồn mở giúp đưa thêm năng lực suy luận vào vận hành nhanh hơn. Việc tải mô hình và khởi động nóng khối lượng công việc vốn làm chậm quá trình mở rộng và khôi phục, nhưng Snapshot khôi phục các bản sao đã checkpoint trong vài giây mà không cần tải lại mô hình hay khởi động nóng. Đối tác Crusoe đã thử nghiệm Snapshot với mô hình GLM-5.3 trên Crusoe Cloud và rút thời gian sẵn sàng của khối lượng công việc từ khoảng 8 phút xuống còn 31 giây. Saturn Cloud, một nền tảng token factory, ghi nhận thời gian khởi động vLLM giảm từ 2 đến 8,5 phút xuống còn 6 đến 34 giây.
Vì sao cộng đồng mã nguồn mở quan trọng lúc này
Agent tự trị đang đi vào doanh nghiệp với tốc độ nhanh, và bảo mật cho chúng không thể mãi là hộp đen của một hãng duy nhất. Việc NVIDIA đưa OpenShell vào CNCF đặt hạ tầng bảo mật agent vào tay cộng đồng để cùng xây dựng, kiểm tra và cải thiện công khai.
Tuy nhiên độc giả cũng nên nhìn đúng mức độ trưởng thành của các công bố này. Quá trình chuyển đổi quản trị của OpenShell vẫn đang diễn ra, còn NVKE và NVKR mới ở bản xem trước công khai. Doanh nghiệp muốn áp dụng nên bắt đầu từ môi trường thử nghiệm, đánh giá chính sách kiểm soát có phù hợp với quy trình của mình hay không, trước khi triển khai rộng rãi.
Với các nhóm phát triển agent, kỹ sư DevOps và doanh nghiệp đang chạy Kubernetes tại Việt Nam, đây là thời điểm đáng theo dõi: kho mã nguồn mở của OpenShell, Agent Substrate và bộ ba công cụ DSX mới đã sẵn sàng để thử nghiệm, và cách cộng đồng định hình chúng trong những tháng tới sẽ quyết định chuẩn mực bảo mật agent mà cả ngành cùng dùng.
Xem thêm: Runway mở open-weight Praxis-1, mô hình robot học từ video — https://thinnguyen.com/blog/runway-mo-open-weight-praxis-1-mo-hinh-robot-hoc-tu-video
Nguồn tham khảo: NVIDIA
Bài liên quan
OpenAI sáp nhập đội robot vào nhóm nghiên cứu chính
OpenAI vừa xác nhận với Fortune việc đưa đội robot độc lập vào nhóm nghiên cứu chính và khối Applied, với lý do các mô hình đa năng như GPT-6 Astra giờ đã đủ khả năng điều khiển robot trực tiếp, không cần một đội riêng xây mô hình chuyên biệt.
5 phút đọc
Ngân hàng Nhà nước siết AI chuyển tiền từ hôm nay 15/11
Từ hôm nay 15/11, Thông tư 53/2026/TT-NHNN của Ngân hàng Nhà nước chính thức có hiệu lực, đặt khuôn khổ đầu tiên cho trí tuệ nhân tạo trong ngành ngân hàng. AI được phép tự chuyển tiền thay khách hàng, nhưng chỉ trong hạn mức chặt chẽ và khi khách hàng đã đồng ý trước.
6 phút đọc
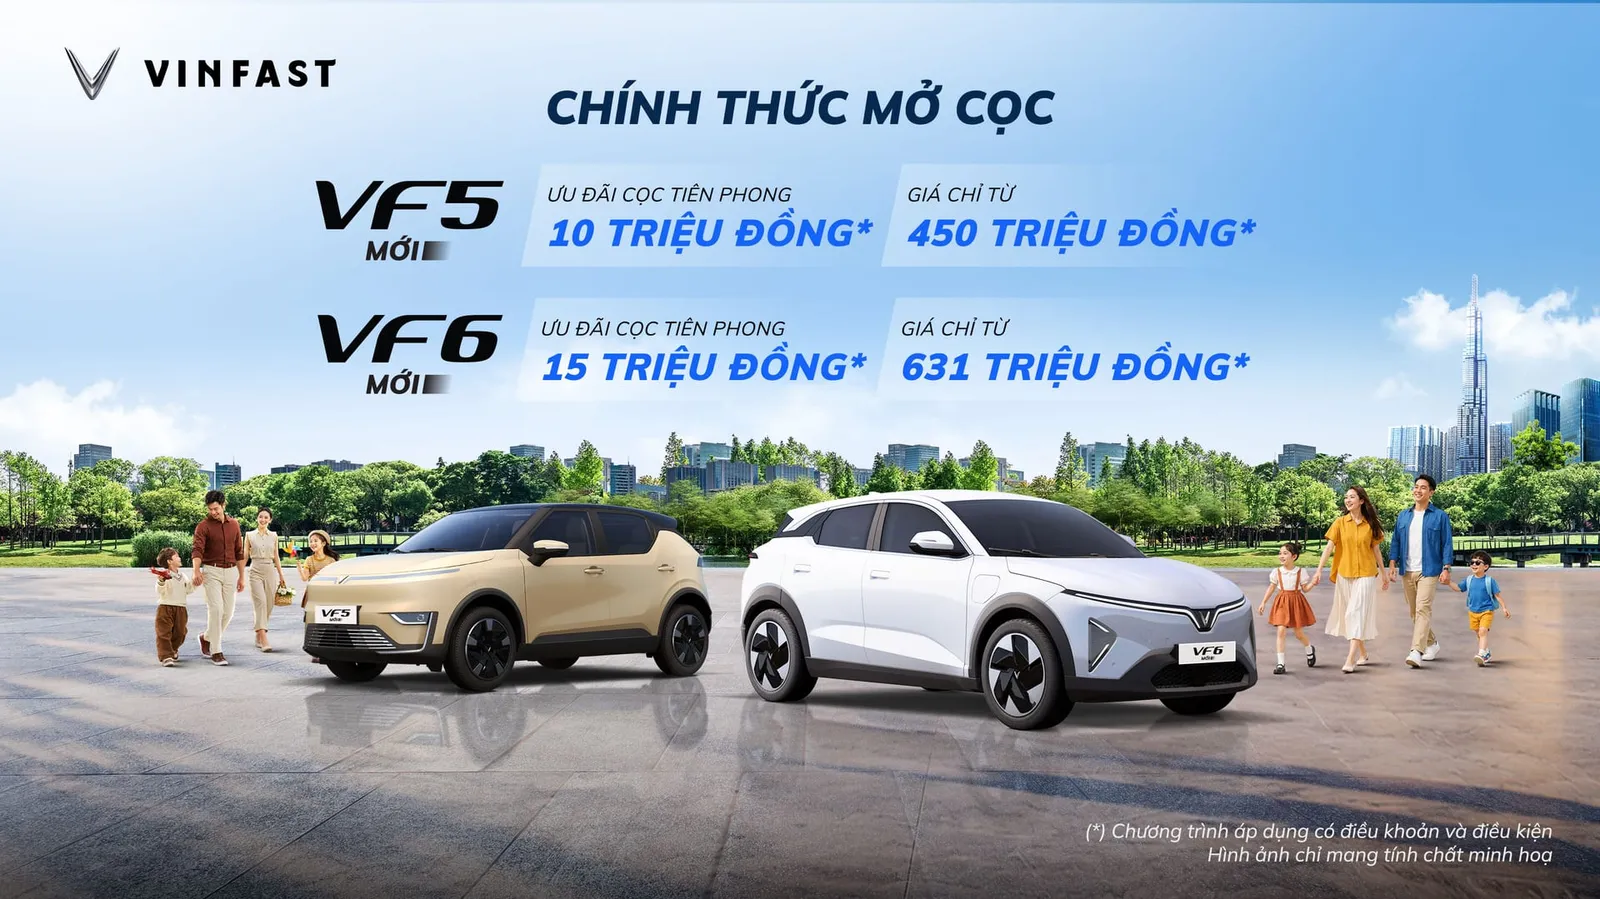
VinFast mở cọc VF 5 và VF 6 mới, giá từ 460 triệu đồng
VinFast vừa mở nhận đặt cọc hai phiên bản mới của VF 5 và VF 6, giá niêm yết từ 460 triệu và 646 triệu đồng. Khách đặt cọc trước hết ngày 18/11 được giảm ngay 10-15 triệu đồng, xe dự kiến giao sau Tết Nguyên đán 2027.
6 phút đọc