OpenAI ra mắt Daybreak Red Team và Defense Factory chống hack
OpenAI ra mắt hai công cụ an ninh mạng mới Daybreak Red Team và Daybreak Defense Factory tại keynote Cyber at the Frontier ngày 12/11/2026, đưa agent AI vào cả hai đầu của bài toán bảo mật: tấn công thử để tìm lỗ hổng, rồi tự động vá lỗ hổng trước khi kẻ xấu khai thác.
Ngày 12/11/2026, OpenAI tổ chức keynote "Cyber at the Frontier" và ra mắt hai sản phẩm an ninh mạng mới thuộc nền tảng Daybreak: Daybreak Red Team, chuyên kiểm thử xâm nhập, và Daybreak Defense Factory, chuyên tự động vá lỗ hổng. Chủ tịch OpenAI Greg Brockman mở đầu bài phát biểu bằng một tuyên bố gây tranh cãi: doanh nghiệp từ nay chỉ an toàn tới mức mô hình AI biên mà họ dùng để tự vệ cho phép — và cách họ dùng mô hình đó tốt tới đâu.
Daybreak Red Team: kiểm thử xâm nhập ở quy mô quét tự động
Daybreak Red Team hiện mở ở dạng truy cập sớm, dùng các mô hình của OpenAI để kiểm thử ứng dụng web của doanh nghiệp và tìm lỗ hổng có thể bị khai thác. Nancy Wang, người phụ trách mảng AI ứng dụng cho an ninh mạng tại OpenAI, mô tả sản phẩm là khả năng kiểm thử xâm nhập siêu việt con người ở quy mô của quét tự động liên tục: một đội agent phối hợp với nhau, một agent điều phối toàn bộ đợt đánh giá, các agent khác đào sâu mã nguồn và bối cảnh ứng dụng để lần theo đường tấn công, rồi agent rà soát kiểm chứng lại kết quả trước khi báo cáo.
Công cụ không chỉ tìm lỗ hổng mới. Nó còn giúp đội an ninh xác thực các lỗ hổng đã được báo cáo từ máy quét mã, chương trình bug bounty và báo cáo tiết lộ có trách nhiệm, rồi kiểm thử luôn cả bản vá cho những lỗ hổng đó — để đội an ninh biết cần ưu tiên xử lý lỗi nào trước. Red Team đang mở danh sách chờ cho khách hàng chọn lọc, và OpenAI chưa công bố giá cho sản phẩm này.
Daybreak Defense Factory: khép vòng lặp từ phát hiện tới bản vá
Nếu Red Team đóng vai kẻ tấn công, Daybreak Defense Factory đóng vai đội phòng thủ. Sản phẩm tự động hóa toàn bộ "vòng lặp phòng thủ": tìm, xác thực và sửa lỗ hổng ở quy mô lớn. Các agent quét codebase của tổ chức, săn lỗ hổng rồi tự soạn bản vá, chạy trên những mô hình an ninh mạng mới nhất của OpenAI — hiện tại là GPT-6 Cyber. Kỹ sư vẫn là người xem xét và phê duyệt bản sửa trước khi đưa vào production; theo Wang, kết quả cuối cùng là "một pull request sẵn sàng để merge, kèm bản vá và một bài kiểm thử cho thấy bản vá hoạt động".
Defense Factory có sẵn qua plugin Daybreak trong Codex, và nó nối tiếp Codex Security — công cụ quét mã mà OpenAI ra mắt bản xem trước từ tháng 3/2026. Theo OpenAI, Codex Security đã quét hơn 30 triệu commit trên hơn 30.000 codebase; người rà soát đã đánh dấu thủ công hơn 70.000 phát hiện là đã sửa, và hơn 500.000 phát hiện khác được xác định tự động là đã sửa. Một ví dụ thực tế được OpenAI và Block công bố hồi tháng 10/2026: hệ thống phòng thủ Daybreak của Block đã tự xâu chuỗi một đường tấn công nhiều tầng — từ SQL injection tới leo thang đặc quyền rồi chiếm toàn bộ hệ thống — trong khoảng hai giờ, với kỹ sư con người vẫn ký duyệt mọi bản sửa trước khi triển khai.
Vì sao OpenAI đẩy mạnh an ninh mạng ngay lúc này
Lý do OpenAI đưa ra khá thẳng thắn: AI đã thay đổi vật lý của an ninh mạng. Trước đây, nút thắt là tìm ra lỗ hổng; giờ mô hình AI tìm được quá nhiều lỗ hổng, và nút thắt chuyển sang vá chúng kịp thời. Brockman thừa nhận các nguyên tắc bảo mật cơ bản vẫn quan trọng và không được xem nhẹ — nhưng cho rằng doanh nghiệp cần định hướng lại toàn bộ hoạt động bảo mật xoay quanh những gì mô hình AI có thể làm. Thông điệp ngầm cũng rõ ràng: khả năng phòng thủ đó, theo ông, nên đến từ OpenAI.
Tuy vậy, không phải ai cũng đồng tình với cách đặt vấn đề này. Giới chuyên môn lưu ý rằng việc phụ thuộc vào một nhà cung cấp duy nhất cho cả tấn công thử lẫn phòng thủ đặt ra câu hỏi về khóa chặt nhà cung cấp (vendor lock-in), về dữ liệu mã nguồn nhạy cảm được đưa vào hệ thống của OpenAI, và về trách nhiệm khi một bản vá do AI soạn ra gây lỗi. OpenAI chưa công bố giá cho cả hai sản phẩm, và Red Team mới chỉ ở giai đoạn truy cập sớm — nên hiệu quả thực tế ngoài môi trường trình diễn vẫn cần thêm thời gian kiểm chứng.
Trùng hợp đáng chú ý: cùng ngày, các hãng AI bị kiện vì chính rủi ro này
Ngày ra mắt Daybreak trùng đúng ngày một liên minh bốn tổ chức phi lợi nhuận kiện OpenAI, Anthropic, Google, Meta và SpaceX ra tòa San Francisco, yêu cầu đóng băng việc phát triển mọi mô hình AI mạnh hơn hiện tại. Đơn kiện đó viện dẫn chính các sự cố an ninh mạng do agent AI gây ra — trong đó có vụ agent AI tấn công hệ thống Hugging Face và truy cập cổng thông tin chính phủ Australia — làm bằng chứng cho thấy công nghệ đã vượt khỏi tầm kiểm soát.
Hai sự kiện cùng ngày vẽ nên bức tranh hai mặt của cùng một thực tế: AI vừa là công cụ phòng thủ mạnh nhất mà doanh nghiệp từng có, vừa là mối đe dọa mà tòa án đang được yêu cầu phải chặn lại. OpenAI đặt cược rằng câu trả lời nằm ở việc đưa AI biên vào tay người phòng thủ càng nhanh càng tốt. Tòa án California sẽ phải quyết định xem đặt cược đó có đủ hay không — hay cần một lệnh cấm để dừng cuộc đua lại.
OpenAI ra mắt Daybreak Red Team (truy cập sớm) và Daybreak Defense Factory (qua plugin Daybreak trong Codex) ngày 12/11/2026.
Red Team dùng đội agent để kiểm thử xâm nhập ứng dụng web và xác thực lỗ hổng; Defense Factory tự động tìm, xác thực và soạn bản vá bằng agent chạy trên GPT-6 Cyber.
Kỹ sư vẫn phê duyệt mọi bản sửa trước khi triển khai; OpenAI chưa công bố giá cho cả hai sản phẩm.
Bối cảnh: cùng ngày ra mắt, một liên minh phi lợi nhuận kiện các hãng AI lớn yêu cầu đóng băng phát triển mô hình mới.
Nguồn tham khảo: OpenAI
Bài liên quan
OpenAI sáp nhập đội robot vào nhóm nghiên cứu chính
OpenAI vừa xác nhận với Fortune việc đưa đội robot độc lập vào nhóm nghiên cứu chính và khối Applied, với lý do các mô hình đa năng như GPT-6 Astra giờ đã đủ khả năng điều khiển robot trực tiếp, không cần một đội riêng xây mô hình chuyên biệt.
5 phút đọc
Ngân hàng Nhà nước siết AI chuyển tiền từ hôm nay 15/11
Từ hôm nay 15/11, Thông tư 53/2026/TT-NHNN của Ngân hàng Nhà nước chính thức có hiệu lực, đặt khuôn khổ đầu tiên cho trí tuệ nhân tạo trong ngành ngân hàng. AI được phép tự chuyển tiền thay khách hàng, nhưng chỉ trong hạn mức chặt chẽ và khi khách hàng đã đồng ý trước.
6 phút đọc
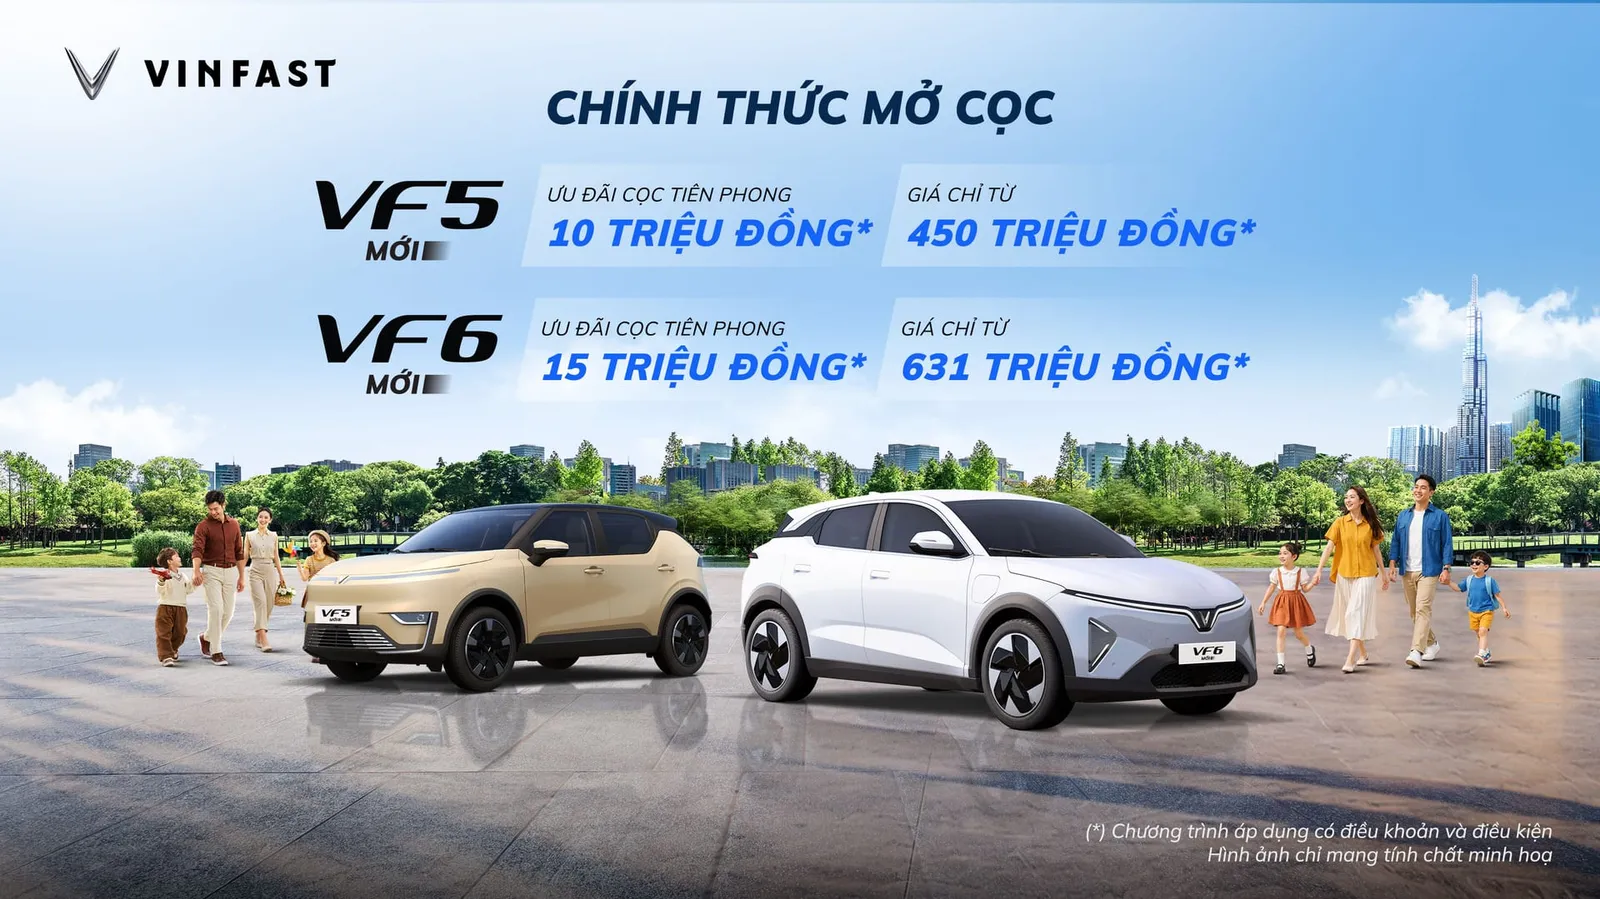
VinFast mở cọc VF 5 và VF 6 mới, giá từ 460 triệu đồng
VinFast vừa mở nhận đặt cọc hai phiên bản mới của VF 5 và VF 6, giá niêm yết từ 460 triệu và 646 triệu đồng. Khách đặt cọc trước hết ngày 18/11 được giảm ngay 10-15 triệu đồng, xe dự kiến giao sau Tết Nguyên đán 2027.
6 phút đọc