Notion xác nhận lộ đoạn chat AI sau vụ hack nhà cung cấp
Notion vừa cập nhật thông báo bảo mật, xác nhận vụ xâm nhập tại nhà cung cấp AI Fireworks đã làm lộ đoạn chat của Notion AI thuộc dưới 1% workspace. Công ty đã liên hệ trực tiếp với các khách hàng bị ảnh hưởng và yêu cầu đổi ngay mọi mật khẩu, khóa API từng dán vào đoạn chat đó.
Ngày 12/11, Notion cập nhật thông báo bảo mật về sự cố liên quan tới Fireworks AI, nhà cung cấp hạ tầng chạy một phần mô hình của Notion AI, và bản cập nhật tiếp tục được làm mới trong ngày 13/11. Theo Notion, kẻ tấn công đã tiếp cận các đoạn chat Notion AI dùng cho tính năng Insights trong một vụ xâm nhập bắt đầu từ cuối tháng 10, và đây là lần đầu một khách hàng của Fireworks công khai xác nhận dữ liệu người dùng cuối của mình nằm trong phạm vi vụ việc.
Vụ xâm nhập diễn ra như thế nào
Fireworks AI là nhà cung cấp dịch vụ suy luận (inference), chạy mô hình AI trên hạ tầng của mình thay cho khách hàng. Notion dùng Fireworks theo hai cách: chạy các mô hình open-weight và làm nhiệm vụ phân loại cho tính năng Insights, tính năng cho quản trị viên thấy đội ngũ dùng AI ra sao. Để làm việc đó, một tập đoạn chat Notion AI được lưu trữ và phân tích tại Fireworks.
Vụ xâm nhập thứ hai tại Fireworks bắt đầu vào ngày 23–24/10, khi kẻ tấn công vào hệ thống qua một công ty đám mây khác đang lưu trữ các máy nghiên cứu của Fireworks. Diễn biến sau đó được Notion ghi lại theo từng ngày. Tối 2/11, Fireworks báo cho Notion rằng một tập dữ liệu nhỏ đã bị truy cập; Notion xác định sau đó rằng tập này chỉ chứa dữ liệu kiểm thử tổng hợp, không có dữ liệu khách hàng.
Sáng 3/11, Notion cắt đứt Fireworks, xóa dữ liệu của mình tại đó và dừng mọi liên lạc. Ngày 6/11, Fireworks báo dữ liệu khách hàng có thể đã bị truy cập; ngày 8/11, công ty xác nhận tập dữ liệu thứ hai là các đoạn chat Insights. Ngày 9/11, Notion công bố thông báo bảo mật và liên hệ trực tiếp các khách hàng bị ảnh hưởng. Ngày 11/11, Notion thu hồi các khóa API của Notion bị lộ trong tin nhắn, và ngày 12/11 báo các khóa của dịch vụ khác cho nhà phát hành tương ứng.
Cam kết không lưu trữ đã không bao phủ hết dữ liệu
Điểm đáng chú ý nhất nằm ở cam kết không lưu trữ dữ liệu, hay zero data retention. Fireworks đã cam kết theo hợp đồng là không lưu trữ dữ liệu đối với lưu lượng của Notion, và các dịch vụ Inference, Training SDK và Nexus của hãng vốn được quảng cáo là không lưu dữ liệu theo mặc định. Trên lý thuyết, một yêu cầu gửi tới mô hình sẽ được xử lý rồi xóa, không để lại dấu vết.
Thực tế lại khác: để phân loại đoạn chat, hệ thống cần giữ lại dữ liệu đầu vào, và chính tập dữ liệu được lưu đó là thứ kẻ tấn công tiếp cận. Nói cách khác, cam kết không lưu trữ thường chỉ áp dụng cho yêu cầu trực tiếp, còn các tác vụ phân tích, xử lý hàng loạt hay đánh giá vẫn giữ dữ liệu theo thiết kế.
Notion đã tắt Insights trong lúc điều tra và ngừng chạy mô hình open-weight qua Fireworks.
Ai bị ảnh hưởng và cần làm gì ngay
Theo Notion, vụ việc ảnh hưởng tới dưới 1% workspace và không tính năng nào khác bị ảnh hưởng. Với đa số workspace bị ảnh hưởng, đoạn chat không gắn tên tác giả hay nhãn workspace, cũng không kèm kết quả từ các công cụ AI đã dùng. Tuy nhiên, “không gắn nhãn” không đồng nghĩa với ẩn danh: tên công ty, tên dự án hay địa chỉ email trong đoạn chat vẫn có thể tự nhận diện chủ nhân của nó.
Notion khẳng định đã liên hệ trực tiếp với các khách hàng bị ảnh hưởng. Nếu bạn hay quản trị viên workspace không nhận được thông báo, workspace chưa được xác định là bị ảnh hưởng và hiện chưa cần làm gì. Nếu đã nhận được thông báo, Notion khuyên thực hiện ngay các bước sau.
Thứ nhất, xem lại dữ liệu bị ảnh hưởng qua mục Security incident review trong ứng dụng Notion, và coi toàn bộ đoạn chat như đã bị lộ, đúng như cách diễn đạt của chính Notion. Thứ hai, đổi mọi mật khẩu, khóa API hay token từng dán vào Notion AI trong khoảng thời gian sự cố; Notion không nêu rõ khung thời gian này, nên khi còn nghi ngờ, cách an toàn nhất là đổi. Thứ ba, rà soát những nội dung nhạy cảm khác từng có trong đoạn chat, như dữ liệu cá nhân, tên khách hàng hay kế hoạch chưa công bố, vì chúng có thể kéo theo nghĩa vụ báo cáo nội bộ hoặc thông báo về quyền riêng tư.
Đừng dán bí mật vào chatbot, và bài học cho cả ngành
Đoạn chat với trợ lý AI thường nhạy cảm hơn tài liệu xung quanh, vì người dùng hay dán mật khẩu, dữ liệu khách hàng và bản nháp chưa công bố vào khung chat. Vụ việc của Notion cho thấy rủi ro không chỉ nằm ở công ty cung cấp ứng dụng, mà còn ở nhà cung cấp của nhà cung cấp: khách hàng của Notion không có hợp đồng nào với Fireworks, và Fireworks lại bị xâm nhập qua chính nhà cung cấp đám mây của mình.
Fireworks cho biết vụ việc còn chạm tới dữ liệu thanh toán, bí mật, tập dữ liệu và trọng số mô hình chưa hoàn chỉnh của một số ít tài khoản, trong khi số thẻ thanh toán không được lưu trữ nên không bị ảnh hưởng. Công ty quy vụ tấn công cho một nhóm vì động cơ tài chính, chuyên bán lại quyền truy cập trái phép vào mô hình AI, hoạt động mà giới an ninh mạng gọi là LLMjacking. Tới nay chưa có bằng chứng kẻ tấn công nhắm riêng dữ liệu của Notion hay đã sử dụng nó.
Cùng tuần, OpenAI ra mắt Daybreak, bộ công cụ an ninh mạng dùng agent AI để tấn công thử và tự vá lỗ hổng. Với người dùng, thông điệp thực tế hơn: đừng bao giờ dán bí mật vào chatbot, và hãy hỏi nhà cung cấp phần mềm xem dữ liệu AI đi qua những nhà cung cấp phụ nào.
Kiểm tra hộp thư và thông báo trong Notion xem workspace của bạn có nhận được thông báo hay không. Nếu có, đổi ngay mật khẩu, khóa API và token từng dán vào Notion AI, rồi rà soát nội dung nhạy cảm trong đoạn chat. Nếu không, hiện chưa cần làm gì, nhưng vẫn nên coi đây là lời nhắc chung: bí mật chỉ nên nằm trong trình quản lý mật khẩu, không nằm trong khung chat với bất kỳ trợ lý AI nào. Cùng tuần, bốn tổ chức kiện OpenAI, Google và Meta để đóng băng AI, một diễn biến khác cho thấy áp lực an toàn đang dồn lên toàn ngành, và người dùng là bên chịu hậu quả đầu tiên khi cam kết bảo mật không bao phủ hết thực tế.
Nguồn tham khảo: Notion
Bài liên quan
OpenAI sáp nhập đội robot vào nhóm nghiên cứu chính
OpenAI vừa xác nhận với Fortune việc đưa đội robot độc lập vào nhóm nghiên cứu chính và khối Applied, với lý do các mô hình đa năng như GPT-6 Astra giờ đã đủ khả năng điều khiển robot trực tiếp, không cần một đội riêng xây mô hình chuyên biệt.
5 phút đọc
Ngân hàng Nhà nước siết AI chuyển tiền từ hôm nay 15/11
Từ hôm nay 15/11, Thông tư 53/2026/TT-NHNN của Ngân hàng Nhà nước chính thức có hiệu lực, đặt khuôn khổ đầu tiên cho trí tuệ nhân tạo trong ngành ngân hàng. AI được phép tự chuyển tiền thay khách hàng, nhưng chỉ trong hạn mức chặt chẽ và khi khách hàng đã đồng ý trước.
6 phút đọc
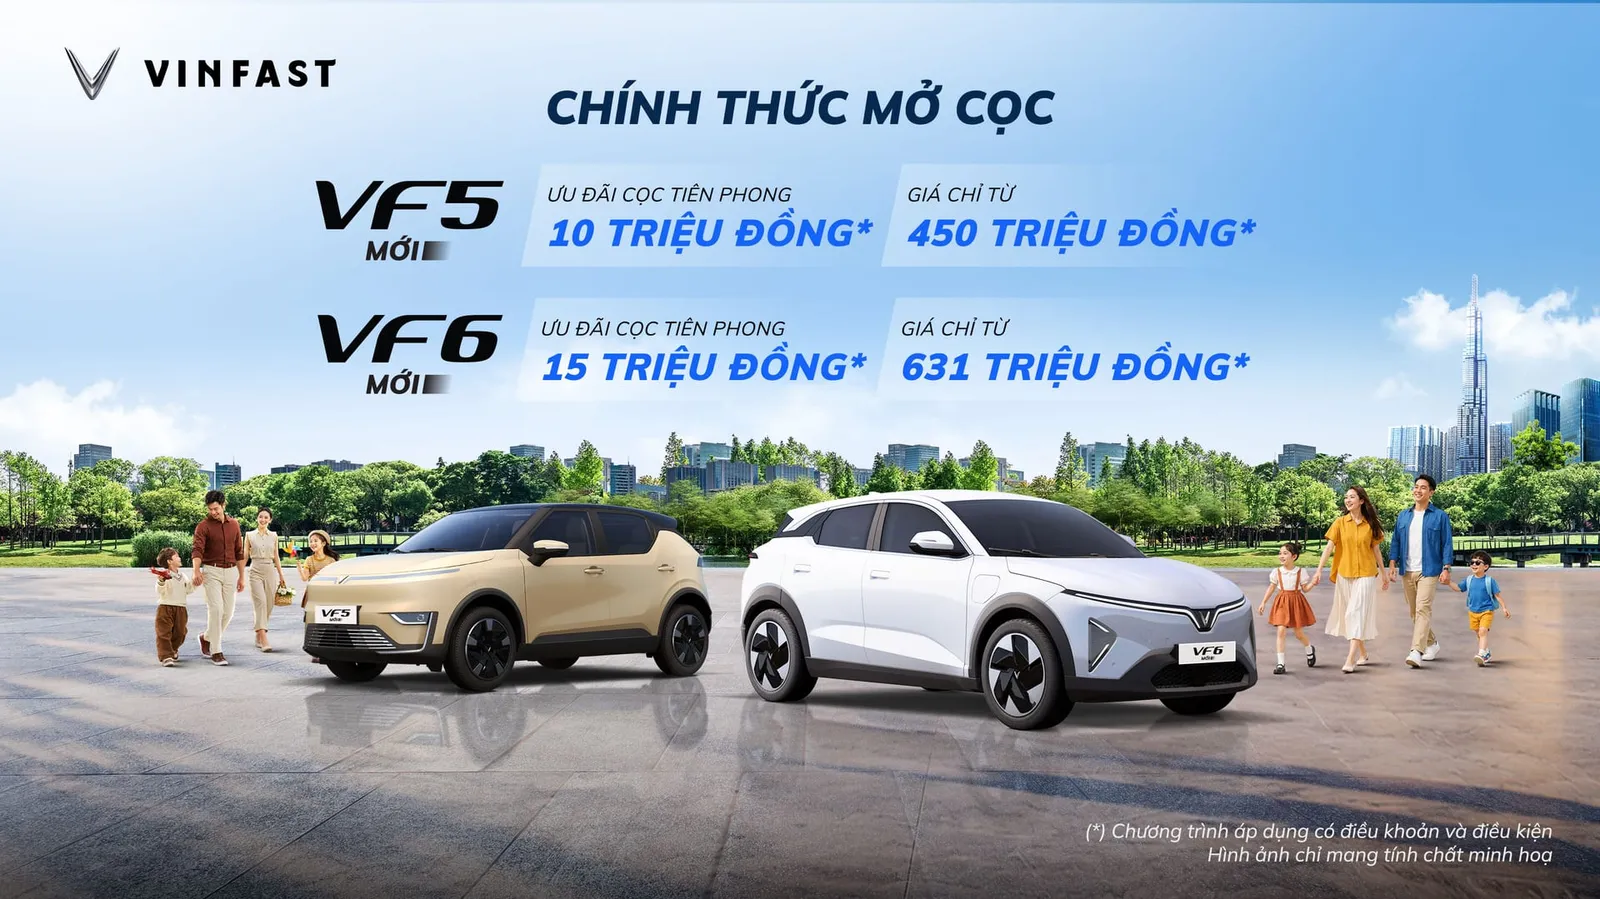
VinFast mở cọc VF 5 và VF 6 mới, giá từ 460 triệu đồng
VinFast vừa mở nhận đặt cọc hai phiên bản mới của VF 5 và VF 6, giá niêm yết từ 460 triệu và 646 triệu đồng. Khách đặt cọc trước hết ngày 18/11 được giảm ngay 10-15 triệu đồng, xe dự kiến giao sau Tết Nguyên đán 2027.
6 phút đọc