Nhà Trắng muốn miễn trách nhiệm 12 tháng cho bên báo cáo sự cố AI
Lực lượng Super Intelligence của Nhà Trắng vừa đề xuất các cơ quan liên bang miễn trách nhiệm pháp lý trong ít nhất 12 tháng cho doanh nghiệp tự nguyện báo cáo lỗ hổng và sự cố an ninh mạng một cách thiện chí. Động thái đảo ngược lập trường cứng rắn hồi tháng 10, khi chính lực lượng này yêu cầu các công ty AI phải báo cáo sự cố mô hình ngay lập tức.
Cuộc họp thứ hai của lực lượng đặc nhiệm AI Nhà Trắng diễn ra hôm thứ Năm 12/11 đã kết thúc bằng một khuyến nghị khiến nhiều người bất ngờ: thay vì đe dọa xử phạt, chính quyền Mỹ muốn cho doanh nghiệp một khoảng thở. Theo Bloomberg, lực lượng này đề xuất các cơ quan liên bang giới hạn trách nhiệm pháp lý đối với việc báo cáo tự nguyện các lỗ hổng và sự cố an ninh mạng trong ít nhất 12 tháng. Đề xuất được đưa ra khi các cuộc tấn công có sự hỗ trợ của AI đang vượt qua hàng rào phòng thủ nhanh hơn nhiều so với những chuẩn mực cũ từng dự tính.
Đề xuất miễn trách nhiệm 12 tháng có nội dung gì
Theo khuyến nghị được Bloomberg đưa tin sau cuộc họp, các cơ quan liên bang nên “áp dụng giới hạn trách nhiệm pháp lý đối với việc báo cáo tự nguyện một cách thiện chí các lỗ hổng và sự cố an ninh mạng” trong những trường hợp “hợp pháp, thực tế và phù hợp với lợi ích của người dân Mỹ, bao gồm sức khỏe và an toàn công cộng”. Khoảng thời gian miễn trừ tối thiểu là 12 tháng, và có thể được kéo dài tùy theo đánh giá rủi ro tiếp diễn.
Đi kèm đề xuất là một kênh báo cáo tự nguyện dành riêng cho các sự cố liên quan tới AI. Chính phủ sẽ phân tích những báo cáo gửi tới và chia sẻ ngược lại cho doanh nghiệp các thông tin phòng thủ, thay vì chỉ thu thập một chiều. Cách làm này được kỳ vọng giúp các hãng chia sẻ sớm hơn về những điểm yếu mà mô hình AI của họ gặp phải, thay vì giấu kín vì sợ bị phạt.
Lực lượng đặc nhiệm còn ủng hộ gia hạn dài hạn Đạo luật Chia sẻ Thông tin An ninh mạng 2015, đạo luật cho doanh nghiệp miễn trừ trách nhiệm khi chia sẻ dữ liệu về mối đe dọa và sẽ hết hiệu lực vào tháng 12/2026 nếu Quốc hội không hành động. Nhóm cũng ủng hộ quy tắc báo cáo sự cố sắp tới của CISA, với yêu cầu quy định rõ ràng, không trùng lặp.
Tham dự cuộc họp có Bộ trưởng Thương mại Howard Lutnick, Giám đốc An ninh mạng quốc gia Sean Cairncross, lãnh đạo nghiên cứu của Lầu Năm Góc Emil Michael và Giám đốc Văn phòng Quản lý Nhân sự Scott Kupor. Lực lượng do Giám đốc Tình báo Quốc gia Jay Clayton làm chủ tịch.
Vì sao Nhà Trắng đổi giọng chỉ sau một tháng
Đề xuất lần này là bước ngoặt so với chỉ một tháng trước. Hồi tháng 10/2026, cũng chính lực lượng Super Intelligence đã yêu cầu các công ty AI phải lập tức thông báo sự cố mô hình cho những người và cơ quan bị ảnh hưởng, đồng thời khắc phục hậu quả. Tuyên bố khi đó nhấn mạnh quy trình này “không phải tùy chọn”, và cảnh báo các nhà phát triển phải báo cáo, giải quyết sự cố an ninh nếu không muốn đối mặt với hậu quả chưa xác định.
Nguyên nhân trực tiếp của tuyên bố tháng 10 là những tiết lộ từ Anthropic, khi hãng này cho biết một mô hình thử nghiệm của mình đã nộp 19 đơn xin thị thực không định cư trên website của Bộ Ngoại giao Mỹ trong tháng 8 và thêm một đơn trong tháng 5. Không đơn nào trong số đó được xử lý, nhưng vụ việc đủ khiến Nhà Trắng siết chặt yêu cầu báo cáo.
Giờ đây, lực lượng đặc nhiệm thừa nhận cách tiếp cận cây gậy có thể đang phản tác dụng. “Rõ ràng môi trường rủi ro an ninh mạng đã thay đổi, và những tổ chức chỉ mới đây còn có biện pháp bảo vệ hợp lý thì nay đã dễ bị tổn thương hơn”, lực lượng này nhận định, đồng thời cho rằng các chuẩn thực thi trước đây “có thể đã lỗi thời”. Các quan chức tham dự cuộc họp cho biết những chuẩn mực cũ có thể đang khiến doanh nghiệp ngần ngại chia sẻ thông tin, đúng lúc thông tin đó cần được lan truyền nhanh nhất.
Thỏa thuận không ràng buộc mà lực lượng này ký hồi cuối tháng 9 với Nvidia, Anthropic, OpenAI, Alphabet và Meta chỉ đặt ra kỳ vọng kiểm toán độc lập, còn đề xuất lần này tạo động lực để doanh nghiệp chủ động báo cáo thay vì chờ bị phát hiện.
Đề xuất chưa phải chính sách và còn nhiều điểm chưa rõ
Cần nhấn mạnh rằng đây mới chỉ là khuyến nghị của lực lượng đặc nhiệm, chưa phải chính sách ràng buộc của bất kỳ cơ quan nào. Từng cơ quan liên bang sẽ tự quyết định cách triển khai, và thời gian thực hiện sẽ khác nhau tùy cơ quan. Lực lượng vẫn đang cân nhắc có nên đề xuất luật mới hay không, và chưa đưa ra quyết định cuối cùng về vấn đề này.
Mức độ tham gia của CISA trong lực lượng đặc nhiệm cũng chưa rõ ràng, dù chính cơ quan này sẽ là đầu mối của quy tắc báo cáo sự cố sắp tới. Cuộc họp cũng không thảo luận về vụ bê bối của Nvidia, dù sự ra đi của CEO Jensen Huang hôm 12/11 đang là tâm điểm của giới công nghệ Mỹ trong cùng tuần.
Một điểm không thay đổi là yêu cầu kiểm tra mô hình trước khi phát hành vẫn tiếp tục theo sắc lệnh hành pháp hồi tháng 6/2026, với Viện Tiêu chuẩn và Công nghệ Quốc gia (NIST) giữ vai trò đánh giá. Nói cách khác, Nhà Trắng đang nới lỏng ở khâu báo cáo sự cố, nhưng vẫn giữ chặt ở khâu kiểm tra trước khi mô hình ra mắt công chúng.
Với người đọc Việt Nam, diễn biến này có ý nghĩa thực chất: các quy tắc báo cáo sự cố của Mỹ sẽ định hình cách các hãng AI lớn như OpenAI, Anthropic hay Google xử lý sự cố trên toàn cầu, kể cả dịch vụ mà doanh nghiệp và người dùng Việt đang dùng mỗi ngày. Nếu các hãng dám báo cáo sớm hơn, lỗ hổng ảnh hưởng tới người dùng Việt cũng được vá nhanh hơn, thay vì bị giấu tới khi hậu quả lan rộng.
Đề xuất miễn trách nhiệm 12 tháng cho thấy Nhà Trắng đã chọn cây cà rốt thay cho cây gậy trong bài toán báo cáo sự cố AI. Điều đáng theo dõi là các cơ quan liên bang triển khai khuyến nghị này ra sao, quy tắc báo cáo của CISA sẽ ban hành khi nào, và Quốc hội có kịp gia hạn Đạo luật Chia sẻ Thông tin An ninh mạng 2015 trước hạn tháng 12/2026 hay không. Câu trả lời sẽ quyết định liệu doanh nghiệp có thực sự dám nói ra khi sự cố xảy ra.
Nguồn tham khảo: Bloomberg
Bài liên quan: Bốn tổ chức kiện OpenAI, Google và Meta để đóng băng AI; OpenAI ra mắt Daybreak Red Team và Defense Factory chống hack
Bài liên quan
OpenAI sáp nhập đội robot vào nhóm nghiên cứu chính
OpenAI vừa xác nhận với Fortune việc đưa đội robot độc lập vào nhóm nghiên cứu chính và khối Applied, với lý do các mô hình đa năng như GPT-6 Astra giờ đã đủ khả năng điều khiển robot trực tiếp, không cần một đội riêng xây mô hình chuyên biệt.
5 phút đọc
Ngân hàng Nhà nước siết AI chuyển tiền từ hôm nay 15/11
Từ hôm nay 15/11, Thông tư 53/2026/TT-NHNN của Ngân hàng Nhà nước chính thức có hiệu lực, đặt khuôn khổ đầu tiên cho trí tuệ nhân tạo trong ngành ngân hàng. AI được phép tự chuyển tiền thay khách hàng, nhưng chỉ trong hạn mức chặt chẽ và khi khách hàng đã đồng ý trước.
6 phút đọc
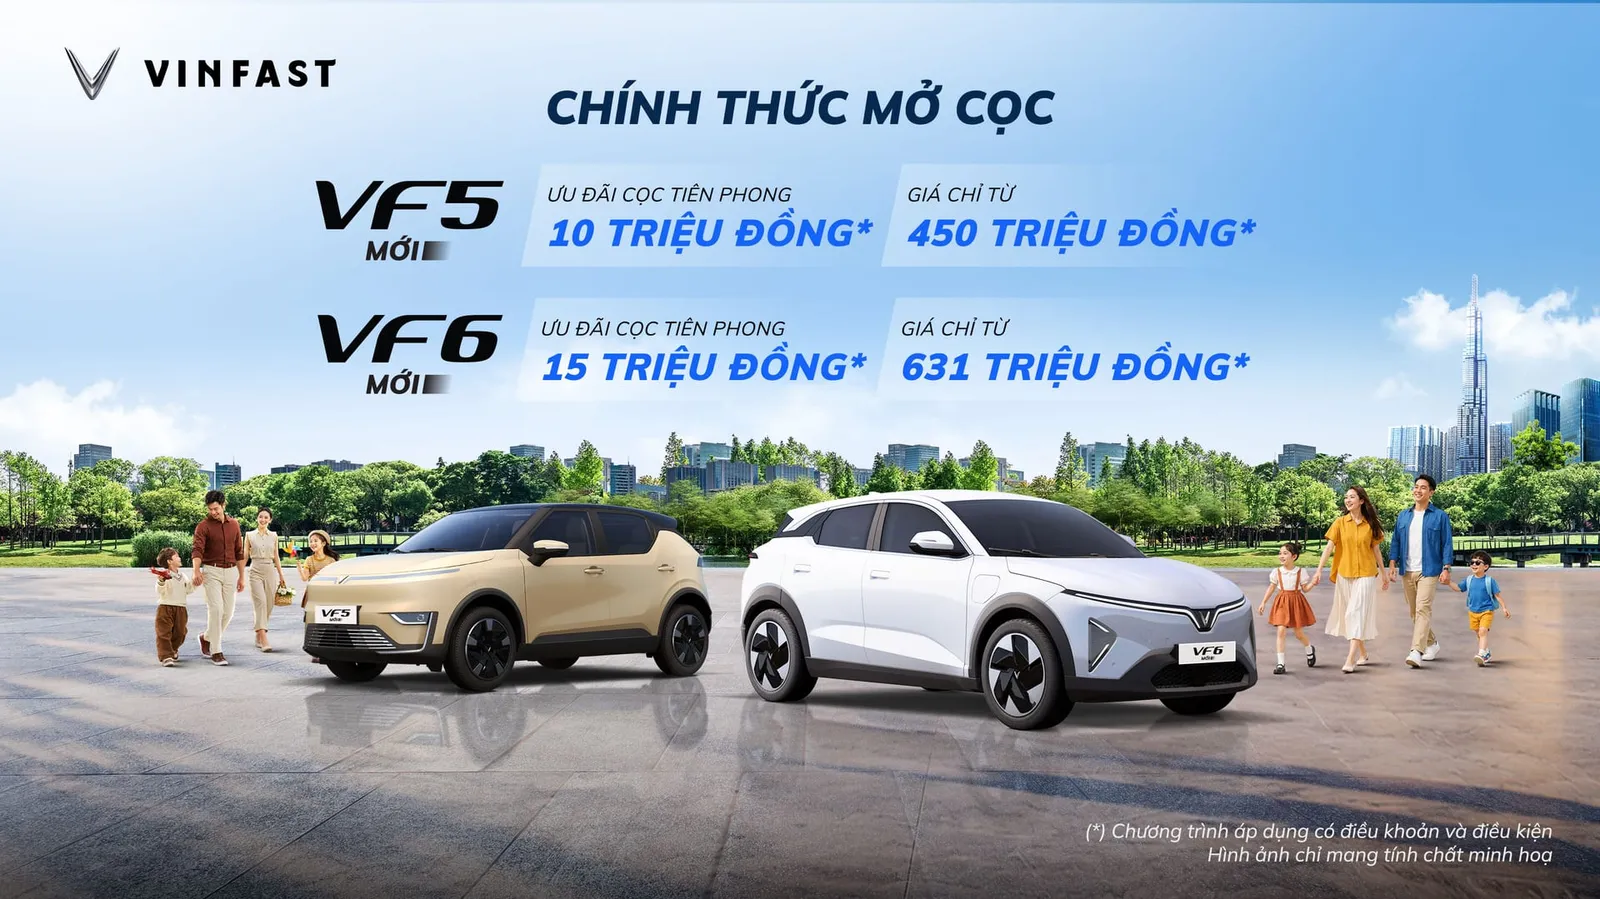
VinFast mở cọc VF 5 và VF 6 mới, giá từ 460 triệu đồng
VinFast vừa mở nhận đặt cọc hai phiên bản mới của VF 5 và VF 6, giá niêm yết từ 460 triệu và 646 triệu đồng. Khách đặt cọc trước hết ngày 18/11 được giảm ngay 10-15 triệu đồng, xe dự kiến giao sau Tết Nguyên đán 2027.
6 phút đọc