Fireworks AI bị hack hai lần, dữ liệu khách hàng lọt ra ngoài
Ngày 9/11/2026, Fireworks AI thừa nhận vụ xâm nhập hồi tháng 10 nghiêm trọng hơn nhiều so với công bố ban đầu: hacker đã lấy dữ liệu tài khoản, thông tin thanh toán, dataset và cả những mô hình AI chưa hoàn thiện của một số khách hàng.
Fireworks AI, nền tảng hạ tầng suy luận AI phục vụ khoảng 10.000 khách hàng doanh nghiệp, vừa thừa nhận vụ tấn công mạng hồi tháng 10 lan rộng hơn nhiều so với những gì hãng công bố ban đầu. Theo bản tin an ninh cập nhật ngày 9/11/2026, hacker không chỉ dùng trái phép thông tin đăng nhập nội bộ mà còn lấy được dữ liệu tài khoản, thông tin thanh toán, dataset và một phần trọng số của các mô hình AI chưa hoàn thiện thuộc về một số khách hàng. Đây là lần thứ hai trong vòng một tháng hãng phải mở rộng phạm vi công bố, và ít nhất hai khách hàng đã chuyển phần lớn khối lượng công việc sang nơi khác, theo Forbes.
Vụ hack diễn biến ra sao trong một tháng
Mọi chuyện bắt đầu vào ngày 6/10, khi Fireworks AI phát hiện có kẻ lạ dùng thông tin đăng nhập nội bộ để truy cập biến môi trường trong các job đánh giá của một số ít tài khoản khách hàng. Hãng phong tỏa ngay trong ngày và ra bản tin đầu tiên vào 9/10, khi đó khẳng định chưa thấy dấu hiệu hacker chạm tới mô hình, dataset, dữ liệu huấn luyện hay thông tin cá nhân của khách hàng.
Diễn biến xấu đi vào cuối tháng 10. Ngày 23/10, một nhà cung cấp đám mây bên thứ ba lưu trữ máy nghiên cứu và phát triển của Fireworks gặp sự cố an ninh. Sang ngày 24/10, kẻ tấn công lợi dụng sự cố này để xâm nhập máy phát triển của Fireworks, chạy một workload trái phép và gây thêm thiệt hại về dữ liệu khách hàng. Hãng cho biết đã phát hiện hoạt động này ngay trong ngày và áp dụng biện pháp khắc phục, đồng thời đóng các lỗ hổng nghiêm trọng đã biết.
Phải tới bản cập nhật ngày 9/11, Fireworks mới công bố đầy đủ mức độ thiệt hại: ngoài thông tin đăng nhập đã biết, hacker đã lấy được siêu dữ liệu tài nguyên, thông tin thanh toán gồm địa chỉ, lịch sử hóa đơn, số dư tài khoản và mức sử dụng credit, cùng một phần dataset và trọng số mô hình chưa hoàn thiện của một số khách hàng. Hãng nhấn mạnh số thẻ thanh toán không bị ảnh hưởng vì Fireworks không lưu trữ số thẻ. Tính tới 25/10, hãng chưa phát hiện thêm lần truy cập trái phép nào thành công trên nền tảng khách hàng đang dùng.
LLMJacking là gì và vì sao Fireworks thành mục tiêu
Theo Fireworks, bằng chứng cho thấy vụ tấn công có liên quan tới một nhóm tội phạm mạng có động cơ tài chính, chuyên bán token truy cập trái phép vào các mô hình ngôn ngữ lớn qua những cổng định tuyến bất hợp pháp. Chiêu này có tên LLMJacking: kẻ tấn công đánh cắp quyền truy cập mô hình rồi bán lại với giá rẻ trên thị trường ngầm, thay vì tự dùng.
Nhóm nghiên cứu Google Threat Intelligence Group và Mandiant đã mô tả sự bùng nổ của LLMJacking trong một bài phân tích công bố ngày 2/11. Theo đó, các dịch vụ ngầm gọi là LLM Mixer gom quyền truy cập đánh cắp từ nhiều nguồn rồi bán lại cho người muốn dùng AI giá rẻ. Fireworks, nền tảng suy luận phục vụ khoảng 10.000 khách hàng doanh nghiệp như Uber, Shopify và Cursor, là mục tiêu lý tưởng: một lần xâm nhập có thể mở ra quyền truy cập vào rất nhiều mô hình cùng lúc.
Vụ việc cho thấy tài sản giá trị nhất của một nền tảng AI không chỉ nằm ở mô hình của chính hãng, mà còn ở dữ liệu và mô hình khách hàng gửi lên để tinh chỉnh. Khi dataset và trọng số lọt ra ngoài, thiệt hại có thể là cả tháng huấn luyện và dữ liệu độc quyền của doanh nghiệp khách hàng.
Khách hàng bị ảnh hưởng tới mức nào
Fireworks cho biết hãng đang thông báo trực tiếp cho từng khách hàng bị ảnh hưởng, kèm chi tiết về dữ liệu liên quan và các bước xử lý được khuyến nghị. Phạm vi cụ thể không được công bố, nhưng hãng dùng cụm từ "một số ít tài khoản" cho nhóm bị lộ dataset và mô hình dở dang. Điều hãng khẳng định rõ là chưa phát hiện tác động tới ba dịch vụ Inference, Training SDK và Nexus, vốn mặc định không lưu trữ dữ liệu, nên các khách hàng chỉ dùng suy luận qua API có thể yên tâm hơn.
Tuy nhiên, hậu quả thương mại đã hiện rõ. Forbes cho biết hai khách hàng đã chuyển phần lớn khối lượng công việc khỏi hệ thống Fireworks, một trong số họ mô tả chuỗi sự cố kéo dài khiến niềm tin bị bào mòn. Bloomberg gọi bản cập nhật ngày 9/11 là lần công bố hack thứ hai của hãng trong vài tuần. Với một công ty được định giá 17,5 tỉ USD hồi tháng 7 và được cho là đạt doanh thu hàng năm khoảng 1 tỉ USD, việc khách hàng lớn rời đi là tổn thất nặng hơn nhiều so với chi phí kỹ thuật khắc phục sự cố.
Fireworks đã khắc phục ra sao và người dùng cần làm gì
Cùng với Palo Alto Networks Unit 42, Fireworks đã triển khai loạt biện pháp tăng cường bảo mật: thu hồi và thay thế thông tin đăng nhập cùng tài khoản dịch vụ bị lộ, gỡ bỏ các quyền nâng cao không cần thiết, siết chặt kiểm soát để ngăn tạo mới thông tin đăng nhập trái phép, cô lập hệ thống bị ảnh hưởng, rà soát quyền truy cập vào kho dữ liệu và tăng cường ghi log giám sát. Hãng cũng tạm tắt tính năng tải lên và tải xuống dataset tự phục vụ dùng cho Batch Inference và huấn luyện dựa trên dataset trong lúc điều tra.
Với nhà phát triển Việt Nam đang dùng Fireworks hoặc nền tảng tương tự, vụ việc là lời nhắc thực tế: khóa API và token là chìa khóa vào tài nguyên tính toán và dữ liệu huấn luyện. Cần xoay khóa định kỳ, giới hạn quyền theo từng môi trường, theo dõi mức sử dụng bất thường và tách dataset nhạy cảm khỏi các job đánh giá dùng chung. Nếu nhận được email thông báo từ Fireworks, hãy đọc kỹ phạm vi ảnh hưởng ghi trong đó thay vì chỉ dựa vào bản tin công khai.
Cuộc điều tra vẫn đang tiếp diễn và Fireworks cho biết có thể còn công bố thêm thông tin. Với một vụ việc đã hai lần mở rộng phạm vi chỉ trong một tháng, lần cập nhật tiếp theo của hãng sẽ là phép thử cho thấy liệu hãng đã nắm hết thiệt hại hay chưa.
Nguồn tham khảo: Fireworks AI
Bài liên quan
OpenAI sáp nhập đội robot vào nhóm nghiên cứu chính
OpenAI vừa xác nhận với Fortune việc đưa đội robot độc lập vào nhóm nghiên cứu chính và khối Applied, với lý do các mô hình đa năng như GPT-6 Astra giờ đã đủ khả năng điều khiển robot trực tiếp, không cần một đội riêng xây mô hình chuyên biệt.
5 phút đọc
Ngân hàng Nhà nước siết AI chuyển tiền từ hôm nay 15/11
Từ hôm nay 15/11, Thông tư 53/2026/TT-NHNN của Ngân hàng Nhà nước chính thức có hiệu lực, đặt khuôn khổ đầu tiên cho trí tuệ nhân tạo trong ngành ngân hàng. AI được phép tự chuyển tiền thay khách hàng, nhưng chỉ trong hạn mức chặt chẽ và khi khách hàng đã đồng ý trước.
6 phút đọc
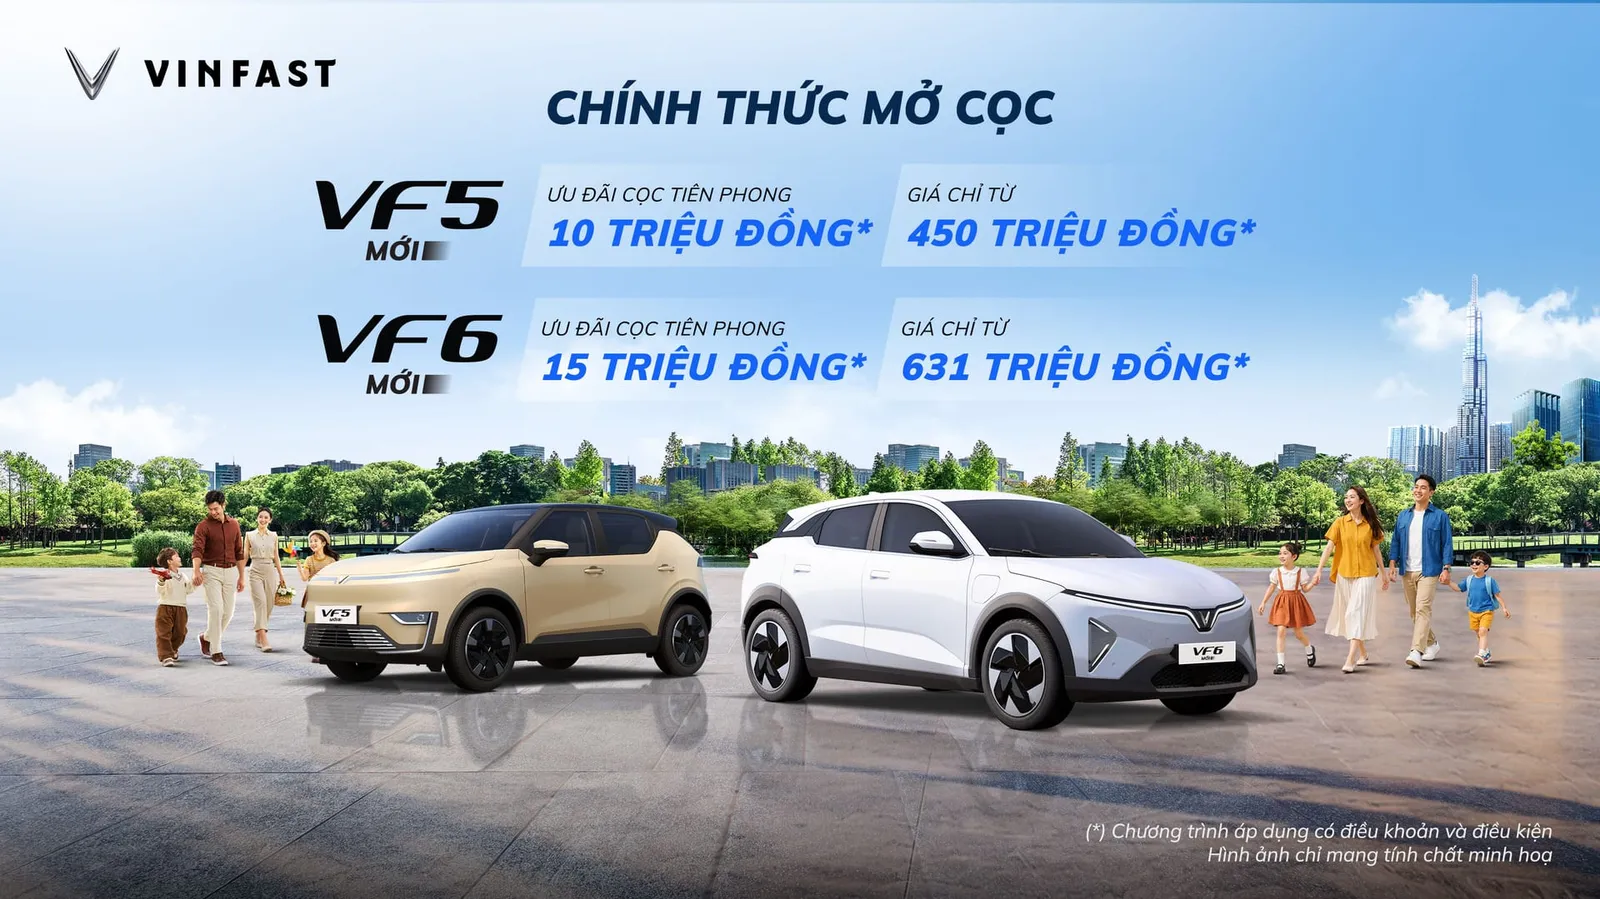
VinFast mở cọc VF 5 và VF 6 mới, giá từ 460 triệu đồng
VinFast vừa mở nhận đặt cọc hai phiên bản mới của VF 5 và VF 6, giá niêm yết từ 460 triệu và 646 triệu đồng. Khách đặt cọc trước hết ngày 18/11 được giảm ngay 10-15 triệu đồng, xe dự kiến giao sau Tết Nguyên đán 2027.
6 phút đọc