Europol đánh sập ba mạng mã độc, thu giữ 235 máy chủ
Europol cùng cảnh sát 9 nước vừa đánh sập hạ tầng của ba họ mã độc Gootloader, CastleRAT và StealC, thu giữ 235 máy chủ và 257 tên miền. Chiến dịch thu hồi 6,4 triệu bộ dữ liệu nạn nhân, gồm thông tin đăng nhập và mật khẩu mà tội phạm thu thập để rao bán.
Ngày 12/11/2026, Europol công bố chiến dịch Operation Endgame, đợt hành động phối hợp giữa cảnh sát 9 nước và hơn 30 đối tác công tư, đánh vào hạ tầng của ba họ mã độc Gootloader, CastleRAT và StealC. Kết quả: 235 máy chủ và 257 tên miền bị thu giữ, cùng 6,4 triệu bộ dữ liệu nạn nhân được thu hồi. Đây không phải vụ bắt giữ một nhóm tin tặc đơn lẻ, mà là đòn đánh vào cả một hệ sinh thái tội phạm mạng vận hành như một ngành dịch vụ.
Chín nước tham gia gồm Bulgaria, Canada, Đan Mạch, Đức, Moldova, Hà Lan, Ba Lan, Anh và Mỹ, với sự hỗ trợ của Europol và Eurojust. Các đối tác tư nhân tham gia xác định, phong tỏa và gỡ bỏ hạ tầng của tội phạm. Mã độc hiện đại không còn là sản phẩm của vài cá nhân, mà là chuỗi cung ứng có phân công rõ ràng, từ kẻ viết mã, kẻ vận hành hạ tầng tới kẻ mua dữ liệu đánh cắp.
Ba mạng mã độc bị đánh sập là những cái tên nào?
Gootloader là cái tên lâu đời nhất, hoạt động từ năm 2020. Nó đóng vai trò trình tải: xâm nhập máy nạn nhân trước rồi mở đường cho mã độc khác, thường là ransomware, bằng cách giấu mã độc trong các tài liệu pháp lý giả trên những trang WordPress đã bị xâm nhập. Chiến dịch thu giữ 14 máy chủ và 218 tên miền của Gootloader, đồng thời làm sạch 681 trang web bị nhiễm.
CastleRAT là trojan truy cập từ xa, xuất hiện từ năm 2025: một khi cài vào máy nạn nhân, nó cho kẻ tấn công điều khiển máy tính từ xa, lấy file và cài thêm mã độc khác. CastleRAT chiếm phần lớn hạ tầng bị thu giữ, với 120 máy chủ và 39 tên miền. StealC là trình đánh cắp thông tin: lấy cắp tên đăng nhập, mật khẩu và ví tiền mã hóa, đồng thời phát tán thêm mã độc. Chiến dịch thu giữ 102 máy chủ của StealC, nối tiếp các vụ thu giữ từ tháng 6/2026.
Một điểm cần nói rõ: tổng máy chủ theo từng họ mà Europol công bố là 14, 120 và 102, cộng lại thành 236, cao hơn một đơn vị so với tổng 235 ở tiêu đề thông báo, điểm vênh mà Europol chưa giải thích. Trong bài này, con số 235 được dùng theo đúng công bố chính thức.
6,4 triệu bộ dữ liệu nạn nhân có ý nghĩa gì?
Con số 6,4 triệu là số bộ dữ liệu nạn nhân mà nhà chức trách xác định được trong hạ tầng tội phạm bị thu giữ, gồm thông tin đăng nhập và mật khẩu mà tội phạm thu thập sau khi lây nhiễm máy nạn nhân rồi rao bán. Tuy nhiên, 6,4 triệu bộ dữ liệu không đồng nghĩa với 6,4 triệu người khác nhau: một nạn nhân có thể xuất hiện trong nhiều bộ dữ liệu, với nhiều tài khoản khác nhau.
Dữ liệu thu hồi được chia sẻ cho các nền tảng giúp người dùng tự kiểm tra gồm Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, Shadowserver Foundation và NL-NCSC. Ngày 13/11, Have I Been Pwned thông báo đã nhận bộ dữ liệu liên quan tới CastleRAT, gồm 180.000 địa chỉ email và gần 900.000 mật khẩu, chỉ là một phần của tổng số 6,4 triệu bộ dữ liệu trong toàn chiến dịch.
Với người dùng, việc cần làm là kiểm tra email trên Have I Been Pwned hoặc các nền tảng tương tự. Nếu email nằm trong vụ rò rỉ, hãy đổi mật khẩu tài khoản liên quan và đổi luôn ở bất kỳ nơi nào khác từng dùng chung mật khẩu đó, vì tội phạm thường thử một mật khẩu rò rỉ trên nhiều dịch vụ. Bật xác thực hai lớp cho email và các tài khoản quan trọng cũng là bước nên làm ngay.
Operation Endgame đánh vào mô hình tội phạm mạng ra sao?
Điểm đáng chú ý của chiến dịch nằm ở đối tượng nó nhắm tới: mô hình tội phạm mạng dưới dạng dịch vụ, hay cybercrime-as-a service. Trong mô hình này, một nhóm viết và duy trì mã độc, một nhóm khác vận hành hạ tầng, và nhóm thứ ba mua quyền truy cập hoặc dữ liệu đánh cắp để tấn công tiếp theo, gồm cả ransomware vào doanh nghiệp. Đánh sập hạ tầng của ba họ mã độc cùng lúc là cách cắt đứt chuỗi cung ứng đó.
Trung tâm Tội phạm mạng châu Âu của Europol (EC3) hỗ trợ phân tích tình báo, truy vết tài chính và thông báo cho nạn nhân, trong khi Eurojust hỗ trợ hợp tác tư pháp giữa các nước. Đây là đợt hành động mới nhất trong khuôn khổ Operation Endgame, chiến dịch quốc tế dài hơi nhắm vào các mạng lưới hỗ trợ ransomware ransomware: triệt hạ công cụ thì kẻ tấn công phải tốn thời gian và tiền bạc để xây lại.
Tuy nhiên, Europol không khẳng định chiến dịch đã bắt giữ hay loại bỏ vĩnh viễn mọi kẻ điều hành ba họ mã độc. Kinh nghiệm từ các chiến dịch trước cho thấy hạ tầng bị đánh sập có thể được dựng lại dưới tên khác, và các nhóm tội phạm có thể chuyển sang công cụ mới. Giá trị của chiến dịch nằm ở việc làm gián đoạn hoạt động, thu hồi dữ liệu nạn nhân và buộc tội phạm phải bắt đầu lại từ đầu, chứ không phải xóa sổ hoàn toàn mối đe dọa.
Người dùng cần làm gì sau chiến dịch này?
Với phần lớn người dùng, chiến dịch không đòi hỏi hành động khẩn cấp, nhưng là lời nhắc kiểm tra lại thói quen bảo mật: kiểm tra email trên Have I Been Pwned, đổi các mật khẩu đã dùng chung ở nhiều nơi, và bật xác thực hai lớp cho email cùng các tài khoản tài chính.
Ngoài ra, người dùng nên cảnh giác với email lừa đảo mạo danh cơ quan chức năng hay dịch vụ kiểm tra rò rỉ, lợi dụng đúng tin tức về chiến dịch để dụ nhấp vào liên kết độc hại. Cách an toàn là chỉ kiểm tra qua các trang chính thức mà mình tự gõ địa chỉ, không bấm vào liên kết trong email hay tin nhắn lạ.
Nguồn tham khảo: Europol
Bài liên quan
OpenAI sáp nhập đội robot vào nhóm nghiên cứu chính
OpenAI vừa xác nhận với Fortune việc đưa đội robot độc lập vào nhóm nghiên cứu chính và khối Applied, với lý do các mô hình đa năng như GPT-6 Astra giờ đã đủ khả năng điều khiển robot trực tiếp, không cần một đội riêng xây mô hình chuyên biệt.
5 phút đọc
Ngân hàng Nhà nước siết AI chuyển tiền từ hôm nay 15/11
Từ hôm nay 15/11, Thông tư 53/2026/TT-NHNN của Ngân hàng Nhà nước chính thức có hiệu lực, đặt khuôn khổ đầu tiên cho trí tuệ nhân tạo trong ngành ngân hàng. AI được phép tự chuyển tiền thay khách hàng, nhưng chỉ trong hạn mức chặt chẽ và khi khách hàng đã đồng ý trước.
6 phút đọc
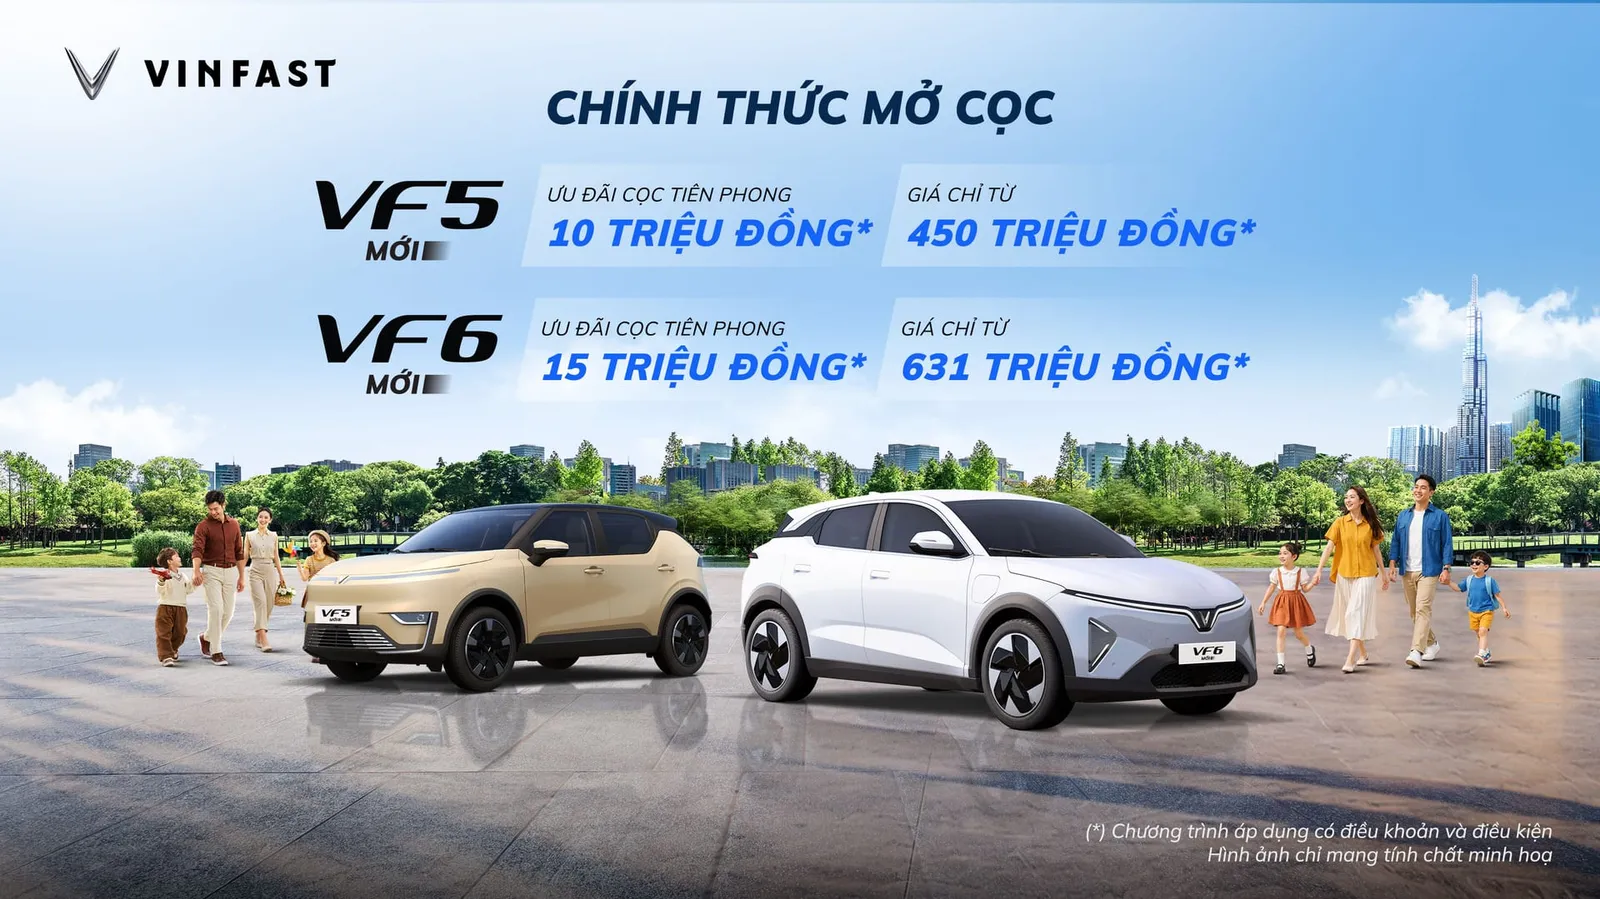
VinFast mở cọc VF 5 và VF 6 mới, giá từ 460 triệu đồng
VinFast vừa mở nhận đặt cọc hai phiên bản mới của VF 5 và VF 6, giá niêm yết từ 460 triệu và 646 triệu đồng. Khách đặt cọc trước hết ngày 18/11 được giảm ngay 10-15 triệu đồng, xe dự kiến giao sau Tết Nguyên đán 2027.
6 phút đọc