Binance cảnh báo lỗ hổng iOS làm lộ khóa ví tiền mã hoá
Binance cảnh báo ngày 10/11/2026 rằng lỗ hổng worse_query trên iOS 26.7.1, 27.0.1 và 27.2 có thể làm lộ cụm từ khôi phục và khoá riêng của ví tiền mã hoá, trong khi Apple vẫn chưa xác nhận bản iOS 27.2.1 đã vá xong lỗ hổng này hay chưa.
Binance vừa phát cảnh báo khẩn tới người dùng iPhone: một lỗ hổng trên iOS có thể để ứng dụng độc hại đọc được tập tin của các ứng dụng khác trên cùng một máy, trong đó có cụm từ khôi phục và khoá riêng của ví tiền mã hoá. Cảnh báo đăng trên tài khoản X chính thức của Binance ngày 10/11/2026, và sàn này nhấn mạnh đây là lỗi ở cấp hệ điều hành, không riêng ứng dụng Binance.
worse_query là gì và vì sao nguy hiểm
Lỗ hổng mang tên worse_query, được nhà nghiên cứu độc lập forcequitOS công bố công khai dưới dạng mã minh chứng trên GitHub ngày 8/11/2026, ghi công phát hiện cho 0xjohnny. Đây là bản kế tiếp của kỹ thuật bad_query mà cùng nhóm công bố hồi tháng 8/2026, và về bản chất là một lỗi thoát khỏi sandbox, tức phá vỡ "hộp cát" tách biệt dữ liệu giữa các ứng dụng trên iOS.
Bình thường, mỗi ứng dụng trên iPhone chỉ được đọc tập tin của chính nó. worse_query phá vỡ ranh giới đó: ứng dụng độc hại đã cài trên máy có thể đọc tập tin của các ứng dụng khác, gồm cụm từ khôi phục ví, khoá riêng và mã phiên đăng nhập. Kẻ tấn công không thể tự lấy tiền chỉ bằng lỗ hổng này: nạn nhân phải tự cài và chạy ứng dụng độc hại, thường qua tập tin IPA ký tay hay chứng chỉ doanh nghiệp ngoài App Store.
Một nhà phát triển đã xây dựng ứng dụng WQ Files dựa trên kỹ thuật này, cho thấy lỗ hổng hoàn toàn khai thác được. Tính tới nay, chưa có ứng dụng nào trên App Store bị phát hiện lạm dụng nó, và cũng chưa có báo cáo mất tiền nào qua worse_query.
Những iPhone nào đang gặp rủi ro
Binance nêu đích danh ba phiên bản iOS nằm trong diện cảnh báo: iOS 26.7.1, iOS 27.0.1 và iOS 27.2, là ba bản mà nhóm phát triển ứng dụng WQ Files đã kiểm chứng trực tiếp. Danh sách nhà nghiên cứu công bố còn rộng hơn: iOS 26.0 tới iOS 26.7.2 cùng với iOS 27.2.
Người dùng iPhone tại Việt Nam nên kiểm tra phiên bản máy tại Cài đặt, Cài đặt chung, Giới thiệu. Rủi ro thực tế phụ thuộc vào thói quen cài ứng dụng: người chỉ cài app từ App Store gần như không gặp nguy hiểm, còn người hay cài app ngoài luồng, nhất là app tiền mã hoá chia sẻ qua link lạ, mới là nhóm cần cảnh giác cao nhất.
Microsoft cảnh báo cửa hậu Lazarus trong mô hình AI agent
https://thinnguyen.com/blog/microsoft-canh-bao-cua-hau-lazarus-trong-mo-hinh-ai-agent
iOS 27.2.1 đã vá lỗ hổng này chưa
Đây là điểm mập mờ nhất của vụ việc, và là lý do cảnh báo của Binance vẫn còn nguyên giá trị. Apple đã phát hành iOS 27.2.1, iOS 26.7.3 và iOS 18.7.12 vào ngày 9/11/2026, chỉ một ngày sau khi mã minh chứng được công khai. Bản iOS 27.2.1 dành cho iPhone 11 trở lên, vá chín lỗi, trong đó có lỗi iMessage cho phép kẻ lạ tham gia nhóm chat, cùng các lỗi ghép nối Bluetooth, AirPlay và phân quyền App Intents.
Vấn đề là ghi chú bảo mật của Apple cho iOS 27.2.1 không nhắc tới worse_query, không mô tả lỗi thoát sandbox nào, và lỗ hổng này cũng chưa được cấp mã CVE. Nhà nghiên cứu forcequitOS khẳng định worse_query chưa được vá trên iOS 27.2.1 và iOS 27.3 beta 1, trong khi công ty bảo mật SlowMist cho rằng iOS 27.2.1 đã chặn được nó. Hai luồng thông tin trái ngược nhau, và Apple tới nay vẫn chưa lên tiếng.
Một chi tiết khác củng cố sự thận trọng: nhóm phát triển công cụ Erosion đã bổ sung iOS 27.2.1 vào danh sách phiên bản được hỗ trợ, nghĩa là ít nhất một công cụ khai thác vẫn chạy được trên bản mới nhất. Kết luận thẳng thắn nhất lúc này là chưa thể khẳng định iOS 27.2.1 đã an toàn trước worse_query.
Người dùng iPhone cần làm gì ngay
Trước hết, cập nhật iPhone lên bản iOS mới nhất càng sớm càng tốt: iOS 27 lên 27.2.1, iOS 26 lên 26.7.3, còn iPhone XS và XR lên 18.7.12, tại Cài đặt, Cài đặt chung, Cập nhật phần mềm. Dù chưa chắc vá được worse_query, các bản này vẫn sửa chín lỗi bảo mật khác, nên việc cập nhật không bao giờ thừa.
Tiếp theo, rà soát và gỡ mọi ứng dụng cài từ nguồn không đáng tin: app sideload, tập tin IPA cài tay, ứng dụng ký bằng chứng chỉ doanh nghiệp lạ, hay app gửi qua link chat không rõ nguồn gốc. Cũng nên kiểm tra mục VPN và Quản lý thiết bị để gỡ các cấu hình lạ.
Với riêng ví tiền mã hoá, Binance khuyên không lưu cụm từ khôi phục dưới dạng văn bản hay ảnh chụp màn hình trong máy, vì đó chính là loại tập tin ứng dụng độc hại có thể đọc được. Cụm từ khôi phục nên được ghi ra giấy và cất ở nơi an toàn, tách khỏi điện thoại. Người dùng cũng nên cập nhật mọi ứng dụng qua App Store và chỉ theo dõi thông báo từ kênh chính thức của Binance và Apple, tránh các đường link cảnh báo giả mạo.
Nếu nghi ngờ máy đã bị xâm nhập, Binance hướng dẫn tạo ví mới trên thiết bị sạch, chuyển toàn bộ tài sản sang ví mới, rồi đặt lại các phiên đăng nhập đang hoạt động. Đây là biện pháp mạnh tay, nhưng là cách duy nhất chắc chắn loại bỏ rủi ro.
NIKKE vá launcher PC ngày 12/11 sau vụ phát tán mã độc
https://thinnguyen.com/blog/nikke-va-launcher-pc-12-11-sau-vu-phat-tan-ma-doc
Cập nhật iOS vẫn đáng làm dù chưa chắc đã vá
Việc Apple phát hành bản vá một ngày sau khi mã minh chứng xuất hiện nhưng lại không nhắc tới lỗ hổng thoạt nhìn có vẻ khó hiểu, song đây là cách làm quen thuộc của hãng: Apple thường không xác nhận một lỗi bảo mật cho tới khi hoàn tất điều tra và có bản vá chính thức. Ghi chú im lặng không đồng nghĩa Apple không biết tới worse_query, nhưng cũng không phải bằng chứng lỗi đã được sửa.
Ngay cả iOS, vốn nổi tiếng với cơ chế sandbox chặt chẽ, cũng có thể bị vượt qua bởi một lỗi ở tầng quản lý tập tin. Tuyến phòng thủ thực sự không nằm ở một bản cập nhật, mà ở thói quen của người dùng: chỉ cài ứng dụng từ App Store, không sideload app lạ, và không lưu cụm từ khôi phục ví trên điện thoại.
Người dùng nên tiếp tục theo dõi các bản cập nhật iOS tiếp theo, nơi Apple có thể xác nhận và vá worse_query. Cho tới lúc đó, cập nhật iOS mới nhất, dọn sạch ứng dụng lạ và bảo vệ cụm từ khôi phục vẫn là ba việc thiết thực nhất mà người dùng iPhone nên làm ngay hôm nay.
Nguồn tham khảo: Binance, Apple
Bài liên quan
OpenAI sáp nhập đội robot vào nhóm nghiên cứu chính
OpenAI vừa xác nhận với Fortune việc đưa đội robot độc lập vào nhóm nghiên cứu chính và khối Applied, với lý do các mô hình đa năng như GPT-6 Astra giờ đã đủ khả năng điều khiển robot trực tiếp, không cần một đội riêng xây mô hình chuyên biệt.
5 phút đọc
Ngân hàng Nhà nước siết AI chuyển tiền từ hôm nay 15/11
Từ hôm nay 15/11, Thông tư 53/2026/TT-NHNN của Ngân hàng Nhà nước chính thức có hiệu lực, đặt khuôn khổ đầu tiên cho trí tuệ nhân tạo trong ngành ngân hàng. AI được phép tự chuyển tiền thay khách hàng, nhưng chỉ trong hạn mức chặt chẽ và khi khách hàng đã đồng ý trước.
6 phút đọc
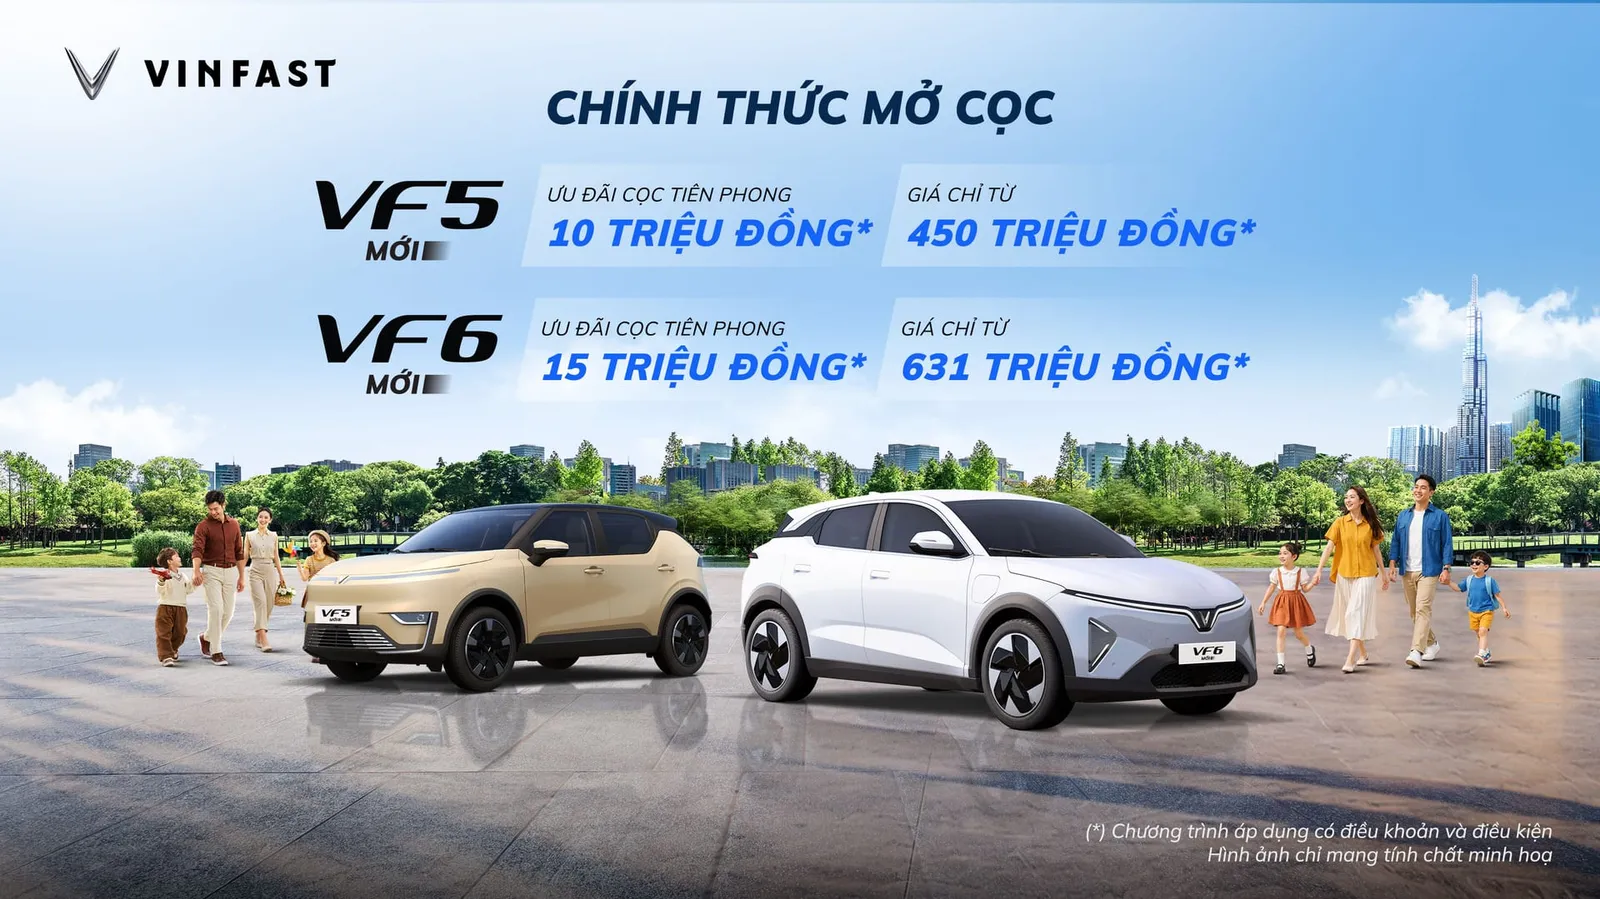
VinFast mở cọc VF 5 và VF 6 mới, giá từ 460 triệu đồng
VinFast vừa mở nhận đặt cọc hai phiên bản mới của VF 5 và VF 6, giá niêm yết từ 460 triệu và 646 triệu đồng. Khách đặt cọc trước hết ngày 18/11 được giảm ngay 10-15 triệu đồng, xe dự kiến giao sau Tết Nguyên đán 2027.
6 phút đọc